AV-TEST: Viele Linux-Sicherheitspakete zeigen schwache Malware-Erkennung
AV-TEST hat 16 Sicherheitspakete für Linux bewertet und dabei erhebliche Mängel bei der Erkennung von Windows- und Linux-Malware festgestellt.
Das deutsche Testlabor AV-TEST hat eine umfassende Bewertung von 16 Sicherheitsprodukten für Linux-Systeme veröffentlicht. Die Ergebnisse deuten auf besorgniserregende Schwächen bei der Erkennung von Schadsoftware hin und unterstreichen die Notwendigkeit robusterer Sicherheitsmaßnahmen für Linux-Server und Desktops.
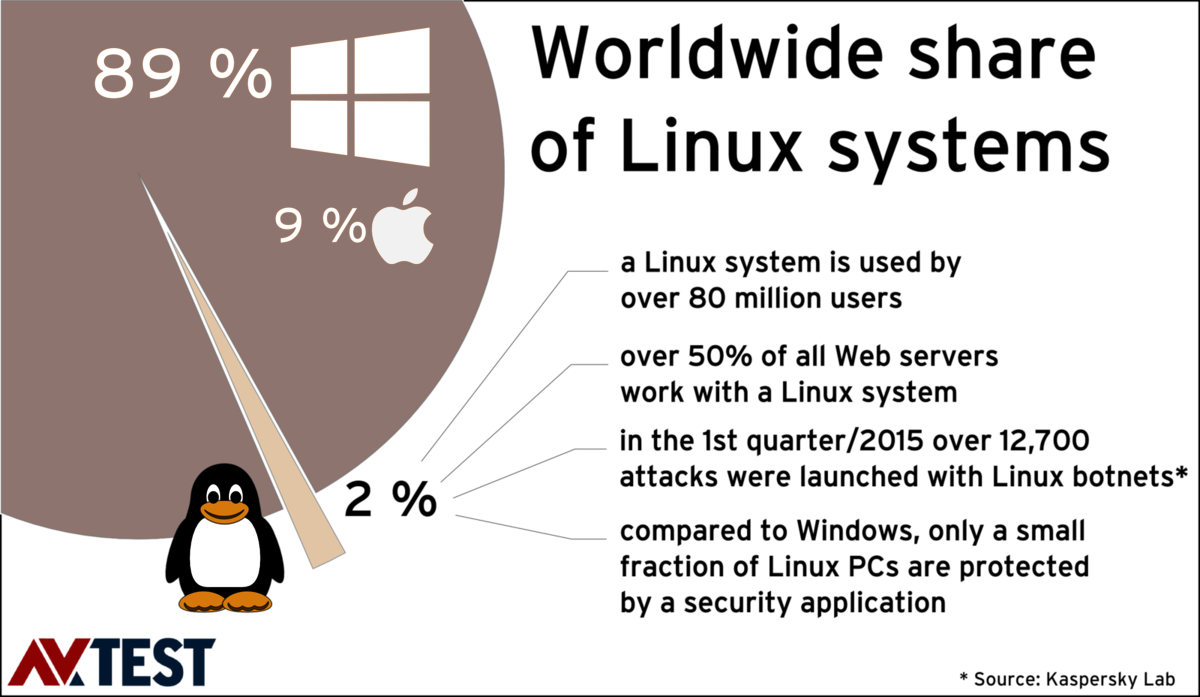
Der Test konzentrierte sich auf die Wirksamkeit dieser Produkte bei der Identifizierung von Schadsoftware, die sowohl auf Windows- als auch auf Linux-Plattformen abzielt. Viele Linux-Maschinen werden in Netzwerken neben Windows-PCs betrieben, und da etwa die Hälfte aller Webserver unter Linux läuft, stellen sie ein attraktives Ziel für Angreifer dar, die sie als Sprungbrett für Windows-Bedrohungen nutzen wollen.
Die Ergebnisse zeigten, dass mehrere der getesteten Produkte nur etwa 85 % der Windows-Malware erkannten und bis zu 75 % des reinen Linux-spezifischen Schadcodes unentdeckt blieben. McAfee und Comodo zeigten eine besonders schwache Leistung bei der Erkennung von Windows-Malware, während Dr. Web, F-Prot und ClamAV ebenfalls signifikant niedrige Erkennungsraten aufwiesen.
Die Erkennungsraten für Linux-Malware waren noch herausfordernder. Nur Kaspersky Endpoint Version erreichte eine vollständige Erkennungsrate von 100 % für Linux-Bedrohungen. ESET NOD32 Antivirus for Linux Desktop, Kaspersky Antivirus for Linux File Server und Sophos for Linux wurden als besser abschneidende Produkte genannt, obwohl auch hier Mängel bestanden.
AV-TEST betont, dass Linux traditionell als sicher gilt, aber die zunehmende Verbreitung von gezielter Schadsoftware und Benutzerfehlern, wie die Installation von Software aus nicht vertrauenswürdigen Quellen, die Risiken erhöhen. Der Bericht legt nahe, dass sowohl Unternehmen als auch Einzelpersonen die Sicherheit ihrer Linux-Umgebungen überdenken und verbessern sollten.