Datasparc erweitert Zero-Trust-Datenbankzugriff auf KI-Agenten
Datasparc integriert KI-Funktionen in seine DBHawk-Plattform, die KI-Agenten einen gesteuerten und geprüften Zugriff auf Unternehmensdaten innerhalb der eigenen Infrastruktur des Kunden ermöglichen.
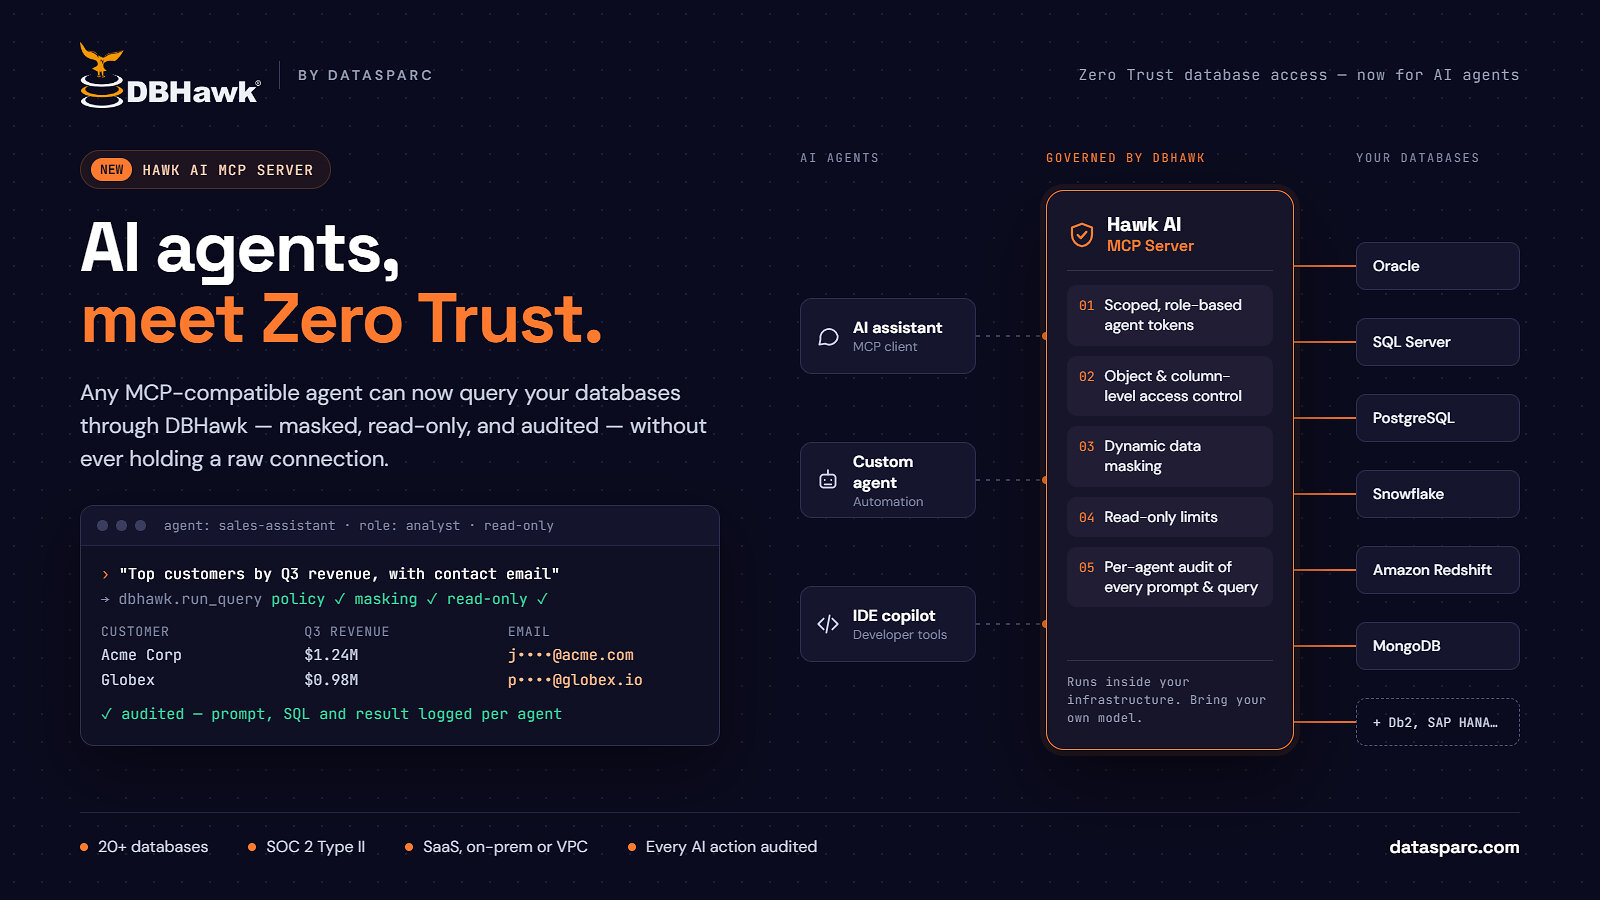
Datasparc hat seine DBHawk Zero Trust-Plattform für Databanksicherheit und -zugriff um zwei neue Funktionen für künstliche Intelligenz erweitert: Hawk AI und den Hawk AI MCP Server. Hawk AI fungiert als natürliche Sprachschnittstelle für Datenbankabfragen, während der Hawk AI MCP Server gesteuerten und geprüften Zugriff für KI-Agenten auf Unternehmensdaten ermöglicht. Beide Lösungen operieren innerhalb der eigenen Infrastruktur des Kunden und nutzen die bestehenden Zugriffskontrollen und Sicherheitsmaßnahmen von DBHawk.
Hawk AI übersetzt natürlichsprachliche Abfragen in SQL-Befehle, führt diese aus und präsentiert die Ergebnisse in Diagrammen. Im Gegensatz zu externen KI-Diensten läuft Hawk AI lokal und unterstützt die Verwendung kundenbereitgestellter KI-Modelle, wodurch sichergestellt wird, dass Daten und Schemata in der Umgebung des Kunden verbleiben.
Alle über Hawk AI generierten Abfragen unterliegen denselben Zugriffssteuerungen auf Objekt- und Spaltenebene sowie derselben dynamischen Datenmaskierung, die für menschliche Benutzer gelten. Jeder Prompt, jede Abfrage und jedes Ergebnis wird sorgfältig zu Audit-Zwecken protokolliert, um sicherzustellen, dass die KI nur auf Daten zugreifen kann, für die der anfragende Benutzer berechtigt ist.
"Jedes Unternehmen möchte die Produktivität von KI für seine Daten nutzen, aber nicht zum Preis einer Sicherheitsverletzung oder einer fehlgeschlagenen Prüfung. Mit Hawk AI und dem MCP Server ist die KI nur ein weiterer kontrollierter Benutzer von DBHawk – sie sieht nur, was sie sehen darf, und alles, was sie tut, wird maskiert und protokolliert", sagte Manish Shah, CEO von Datasparc.
Der Hawk AI MCP Server implementiert das Model Context Protocol, das es jedem kompatiblen Agenten ermöglicht, Datenbanken über die gesteuerten Werkzeuge von DBHawk abzufragen. Jeder Agent verwendet ein rollenbasiertes Token, und jede Anfrage durchläuft Zugriffskontrolle, Maskierung und Lese-Nur-Beschränkungen. Aktionen werden pro Agent auditiert, wodurch der Zero-Trust-Zugriff auch für die Automatisierung aufrechterhalten wird. DBHawk unterstützt über 20 Datenbanken und ist SOC 2 Type II-zertifiziert.