Picus Security veröffentlicht Test-Tool für Zerologon-Schwachstelle
Picus Security stellt ein automatisiertes Test-Tool zur Verfügung, um Systeme auf die Schwachstelle CVE-2020-1472 zu prüfen.
Picus Security hat eine neue Ressource veröffentlicht, die IT-Administratoren bei der Überprüfung von Netzwerken auf die kritische Schwachstelle CVE-2020-1472, bekannt als Zerologon, unterstützt. Die Lücke im Netlogon-Protokoll ermöglicht es Angreifern, die Authentifizierung zu umgehen und weitreichende Administrationsrechte in einem Domänennetzwerk zu erlangen.
Obwohl Microsoft bereits 2020 Sicherheitsupdates bereitstellte, bietet Picus Security ein vorkompiliertes Tool an, das die Prüfung in restriktiven IT-Umgebungen vereinfacht. Da das Tool keine Python-Installation oder zusätzliche Bibliotheken erfordert, können Administratoren die Überprüfung der Domänencontroller ohne aufwendige Vorbereitungen durchführen.
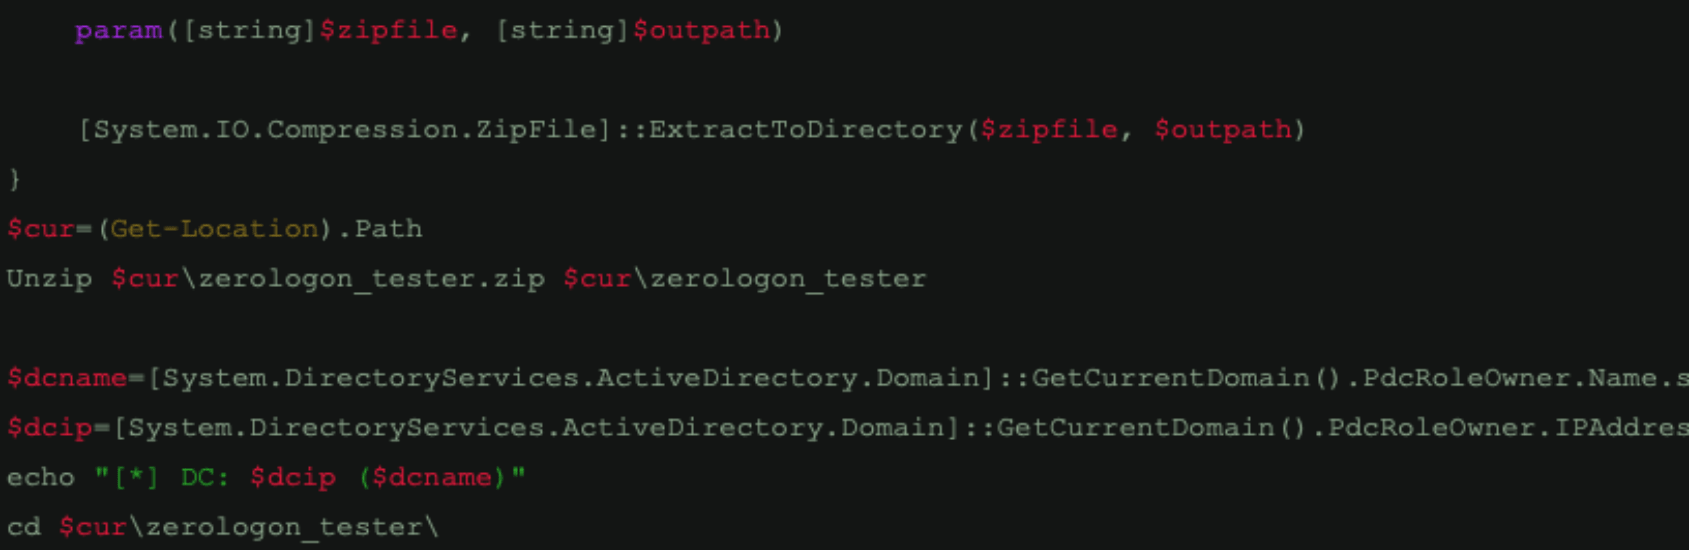
Zum Paket gehört ein PowerShell-Skript, das automatisch den primären Domänencontroller (PDC) identifiziert und die notwendigen Diagnosetests ausführt. Dieser automatisierte Prozess ermöglicht eine schnelle Bestandsaufnahme der Sicherheitslage in komplexen Unternehmensnetzwerken.
Experten betonen, dass solche Tools lediglich zur Validierung der installierten Sicherheits-Patches dienen. Die primäre Schutzmaßnahme bleibt die konsequente Installation der Microsoft-Updates sowie die Implementierung von Sicherheitsrichtlinien wie der Erzwingung von RPC-Verbindungen und einer strengen Netzwerksegmentierung.