Armorin perustaja: Tekoäly tarvitsee sääntelyn, ei kieltoa
Armorin toimitusjohtaja Chris Drake kehotti GovWare 2026 -tapahtumassa Singaporessa sääntelyä tekoälyn käytölle, ei täyskieltoa. Hän korosti automaattisen liiketoimintatyön mahdollistamista politiikkojen puitteissa.
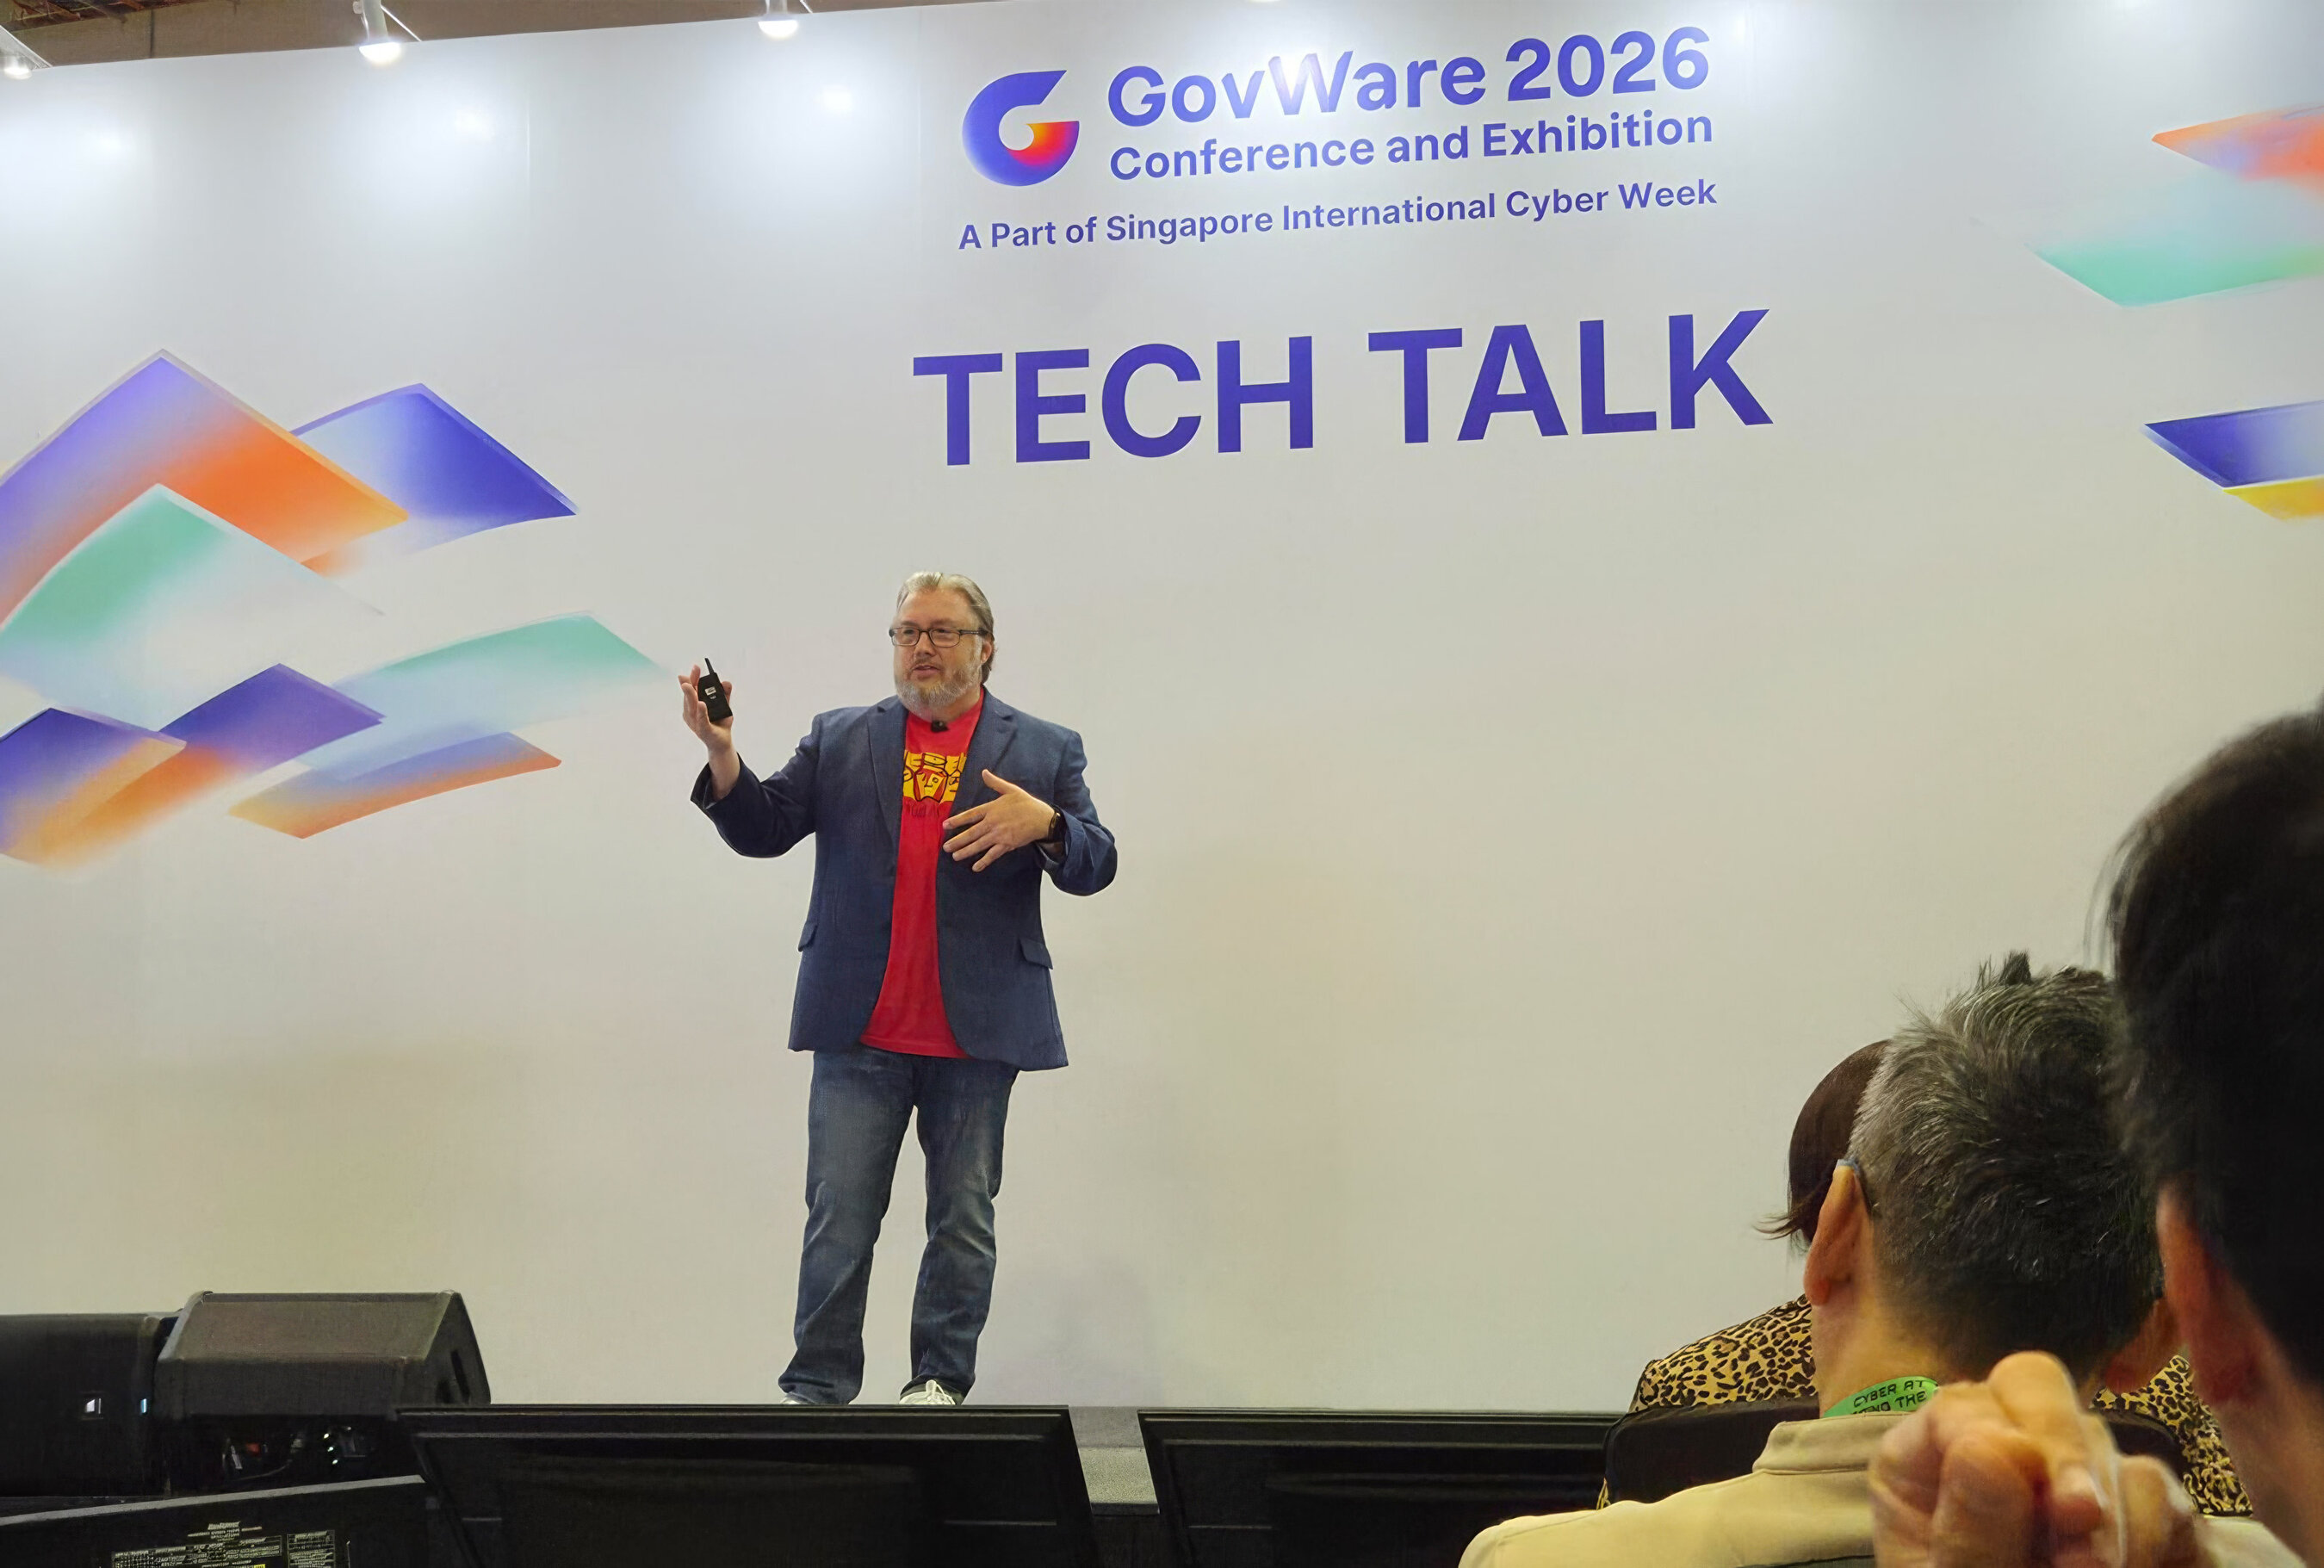
Armor-yhtiön perustaja ja toimitusjohtaja Chris Drake esitti Singaporessa GovWare 2026 -tapahtumassa, että tekoälyn (AI) tulisi saada kehittyä säänneltyjen ohjeiden mukaisesti kieltojen sijaan. Drake argumentoi, että tietoturvajohtajien (CISO) on tasapainotettava tekoälyn innovaatioiden edistäminen ja liiketoiminnan suojaaminen. Hän painotti, että tekoäly leviää jo yrityksiin työntekijöiden ja heidän käyttämiensä työkalujen kautta, usein ilman erillistä tietoturvapäätöstä.
Drake vertasi tekoälyn käyttöönottoa aiempaan pilvisiirtymään, jolloin tietoturva saattoi arvioida palveluntarjoajia. Tekoäly sen sijaan voi saapua olemassa oleviin selaimiin ja tuottavuustyökaluihin ilman vastaavaa tarkistuspistettä. Hän korosti, että paikallisten virtuaalikoneiden ja eristettyjen ympäristöjen näkyvyys puutteet, kuten EDR-järjestelmien (Endpoint Detection and Response) kyvyttömyys tarkkailla toimintaa paikallisissa virtuaalikoneissa, vaativat uudenlaisia valvontamenetelmiä.
Drake kehotti tietoturvajohtajia pyytämään selkeät valtuudet tekoälyn käytön hyväksymiseen, rajoittamiseen tai keskeyttämiseen. Hän korosti tarvetta nimetä vastuuhenkilöt riskienhallintaan ja määrittää selkeät eskalaatiopolut. Ratkaisuna hän ehdotti, että yritysten tulisi ensin luokitella datansa, omistaa reitityskäytäntönsä ja vaatia auditoitavaa todistusaineistoa. Tämä mahdollistaisi automaattisen ja turvallisen tekoälyn käytön liiketoiminnan tarpeisiin.
Armor, joka on palvellut säänneltyjä aloja vuodesta 2009, on itse kehittänyt oman säännellyn tekoälyalustan, Sovereign AI:n, voidakseen käsitellä asiakasdataa turvallisesti. Drake kehotti tietoturvajohtajia kysymään ennen tekoälytyökalujen käyttöoikeuksien myöntämistä: Mitä se voi käsitellä? Minne se voi lähettää dataa? ja Mihin se voi lähettää komentoja?