Flashpoint sai patentin kiristysohjelmien riskimallilleen
Kyberturvallisuusyritys Flashpoint on saanut Yhdysvalloissa patentin menetelmälle, joka arvioi uusien haavoittuvuuksien riskiä joutua kiristysohjelmahyökkäysten kohteeksi.
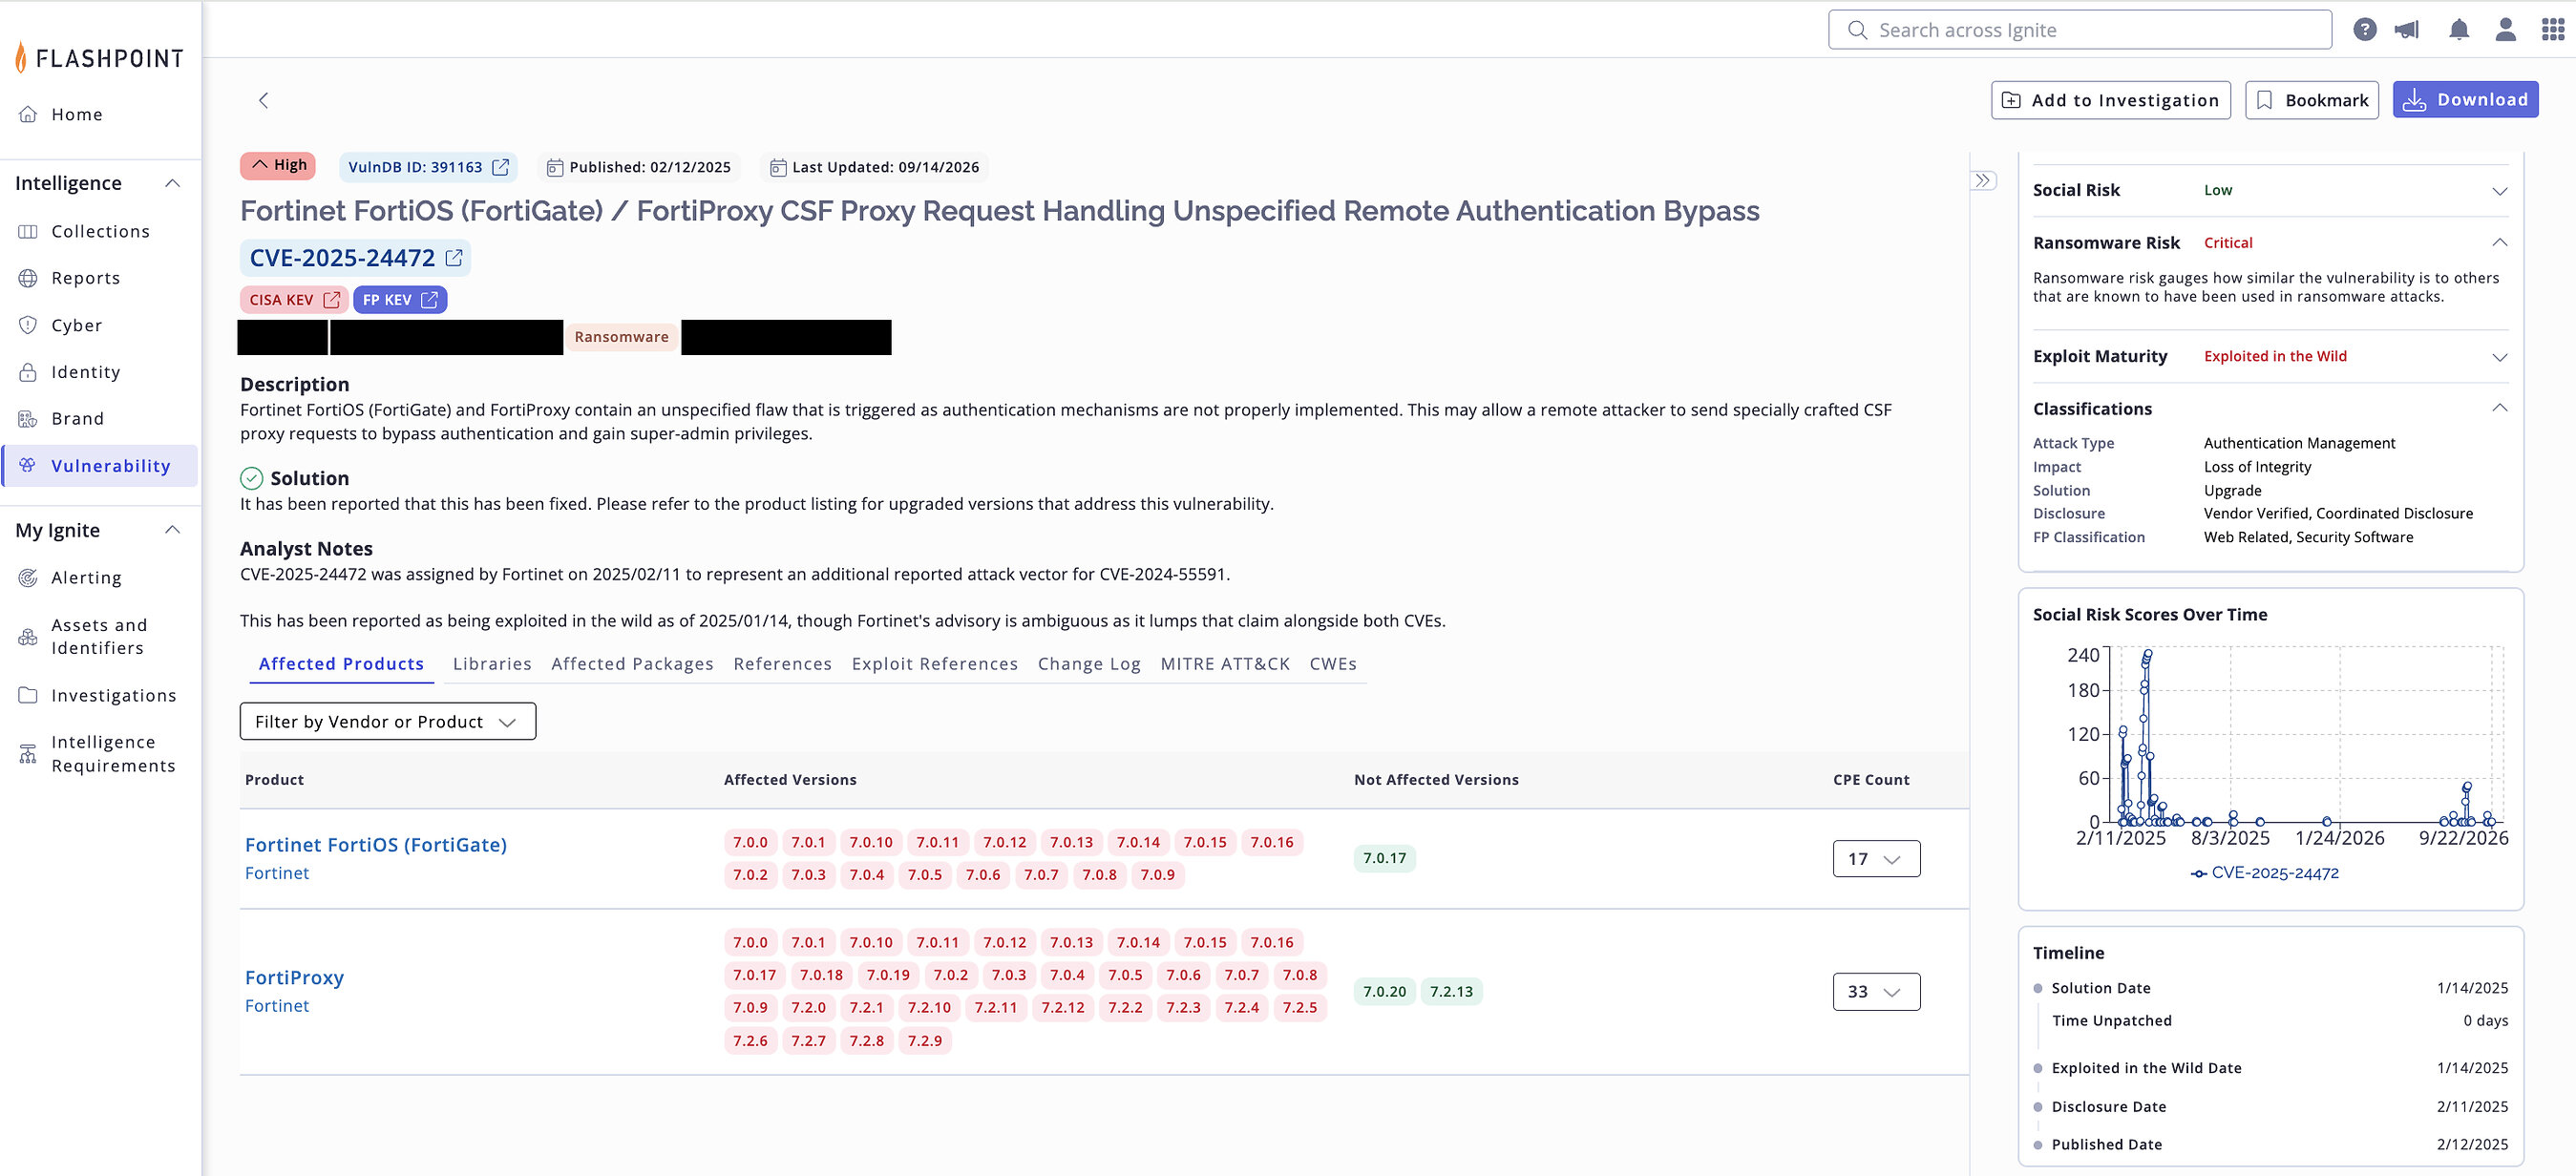
Kyberturvallisuusyritys Flashpoint on saanut Yhdysvalloissa patentin (US Patent No. 12,705,360) kehittämälleen kiristysohjelmien riskimallille. Patentti myönnettiin elokuussa 2026 ja se kattaa menetelmän, jolla arvioidaan, kuinka samankaltaisia uudet haavoittuvuudet ovat aiemmin kiristysohjelmahyökkäyksissä käytettyihin haavoittuvuuksiin.
Perinteiset haavoittuvuuksien pisteytysjärjestelmät, kuten CVSS, keskittyvät haavoittuvuuden vakavuuteen, mutta eivät siihen, kuinka todennäköisesti hyökkääjät käyttävät sitä. Tämä on erityisen ongelmallista kiristysohjelmien kohdalla, joiden yleisyys lisääntyi ensimmäisellä vuosipuoliskolla 2026. Flashpointin malli antaa tietoturvatiimeille reaaliaikaisen, kiristysohjelmiin keskittyvän signaalin heti haavoittuvuuden paljastuessa, ilman viikkojen odotusta hyökkäysraporttien julkaisulle.
Malli analysoi yli 60 haavoittuvuuden ominaisuutta, kuten etäkäytettävyyden ilman tunnistautumista ja vaikutuksen teollisuusjärjestelmiin. Se vertaa näitä tietoja historiallisiin kiristysohjelmahyökkäyksiin liittyvien haavoittuvuuksien klustereihin. Tämän perusteella kullekin uudelle haavoittuvuudelle annetaan riskiarvio (matala, keskitaso, korkea tai kriittinen), joka perustuu sen samankaltaisuuteen tunnettujen kiristysohjelmien käyttämien haavoittuvuuksien kanssa.
Flashpointin mukaan malli auttaa yrityksiä priorisoimaan tietoturvakorjauksia tehokkaammin. Vaikka perinteinen CVSS-pistemäärä saattaisi olla matala, Flashpointin malli voi tunnistaa sen korkean kiristysohjelmariskin, mikä estää organisaatioita joutumasta yllätetyiksi muuttuvassa uhkaympäristössä. Malli on ollut käytössä Flashpoint Vulnerability Intelligence -palvelussa vuodesta 2022.