Picus Security julkaisi automaattisen työkalun Zerologon-haavoittuvuuden testaamiseen
Picus Security on kehittänyt työkalun, jonka avulla järjestelmänvalvojat voivat testata verkkonsa alttiutta CVE-2020-1472-haavoittuvuudelle.
Picus Security on julkaissut uuden apuvälineen, jonka tarkoituksena on auttaa organisaatioita tunnistamaan ja testaamaan Netlogon-protokollan kriittinen CVE-2020-1472-haavoittuvuus, joka tunnetaan myös nimellä Zerologon. Kyseinen haavoittuvuus mahdollistaa todennuksen ohittamisen ja toimialueen hallinnan ottamisen, mikäli palvelimia ei ole asianmukaisesti päivitetty.
Vaikka Microsoft julkaisi korjauspäivitykset haavoittuvuuteen jo vuonna 2020, Picus Securityn uusi työkalu on suunniteltu helpottamaan testausta erityisesti ympäristöissä, joissa Python- tai muiden kirjastojen asentaminen on rajoitettua. Työkalu koostuu esipakatuista tiedostoista, jotka poistavat tarpeen erillisille asennuksille.
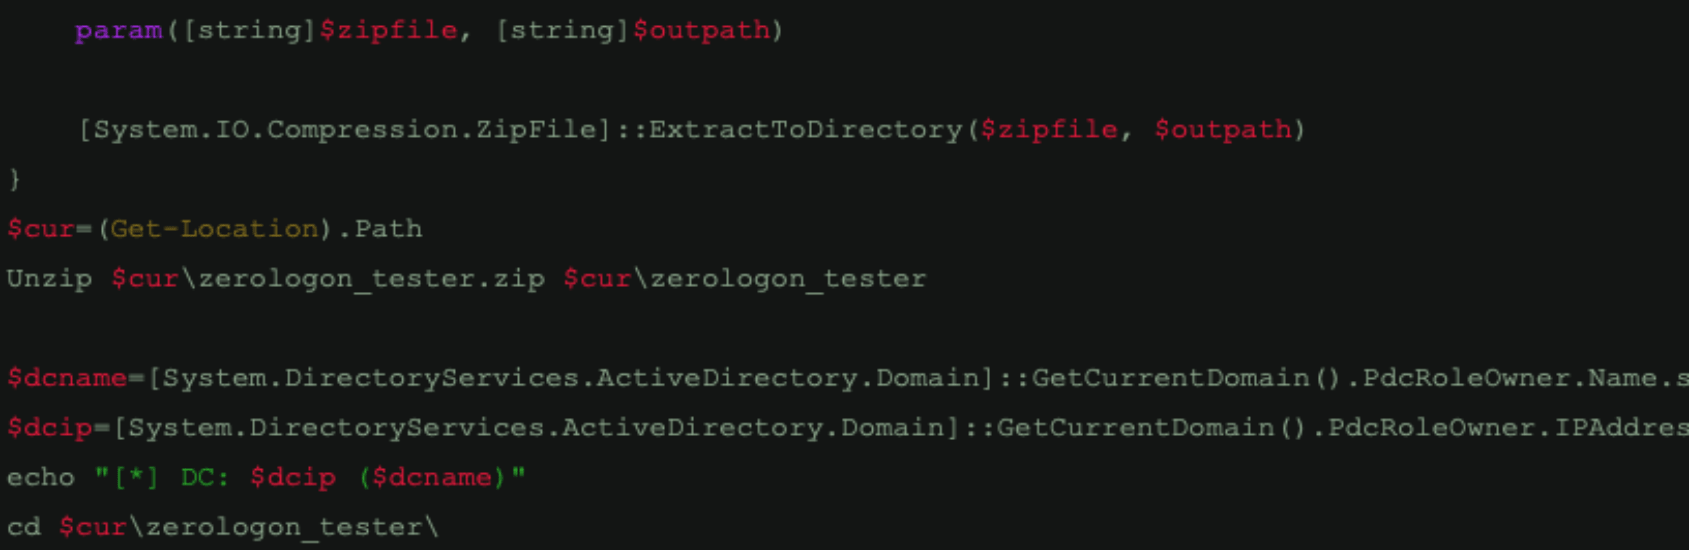
Työkalun mukana toimitetaan PowerShell-skripti, joka paikantaa automaattisesti verkon ensisijaisen toimialueen ohjauskoneen (PDC) ja suorittaa haavoittuvuuden testaamiseen tarvittavat komennot. Tämä nopeuttaa haavoittuvuuden varmistamista laajamittaisissa verkkoympäristöissä.
Asiantuntijat muistuttavat, että työkalun käyttö ei korvaa järjestelmien säännöllistä päivittämistä. Organisaatioita kehotetaan varmistamaan, että kaikki toimialueen ohjauskoneet on päivitetty ja että verkkoliikenteen turvallisuusasetukset, kuten suojattu RPC, ovat käytössä.