Datasparc étend l'accès aux bases de données Zero Trust aux agents IA
Datasparc a ajouté des capacités d'IA à sa plateforme DBHawk, offrant aux agents IA un accès contrôlé et audité aux données d'entreprise au sein de la propre infrastructure du client.
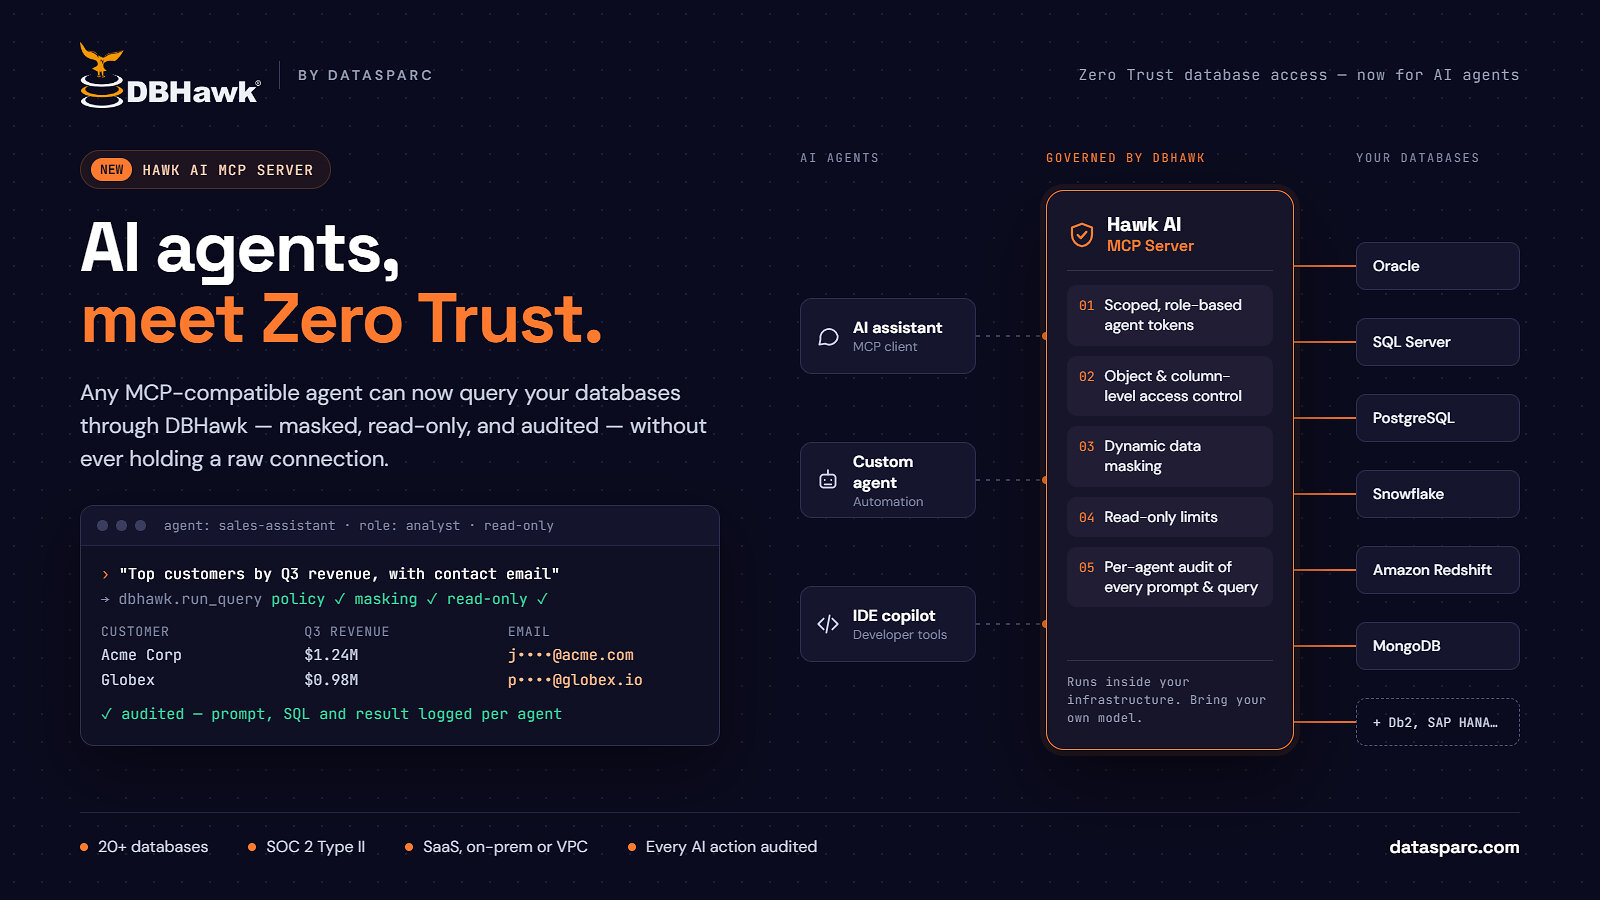
Datasparc a enrichi sa plateforme DBHawk Zero Trust pour la sécurité et l'accès aux bases de données avec deux nouvelles fonctionnalités d'intelligence artificielle : Hawk AI et le serveur Hawk AI MCP. Hawk AI sert d'interface en langage naturel pour interroger les bases de données, tandis que le serveur Hawk AI MCP permet un accès contrôlé et audité pour les agents IA aux données d'entreprise. Les deux solutions fonctionnent au sein de la propre infrastructure du client, en s'appuyant sur les contrôles d'accès et les mesures de sécurité existants de DBHawk.
Hawk AI traduit les requêtes en langage naturel en commandes SQL, les exécute et présente les résultats sous forme de graphiques. Contrairement aux services d'IA externes, Hawk AI fonctionne localement et prend en charge l'utilisation de modèles d'IA fournis par le client, garantissant que les données et les schémas restent dans l'environnement du client.
Toutes les requêtes générées via Hawk AI adhèrent aux mêmes contrôles d'accès au niveau de l'objet et de la colonne, ainsi qu'au masquage dynamique des données, qui s'appliquent aux utilisateurs humains. Chaque invite, chaque requête et chaque résultat est méticuleusement consigné à des fins d'audit, garantissant que l'IA ne peut accéder qu'aux données pour lesquelles l'utilisateur demandeur est autorisé.
"Chaque entreprise souhaite bénéficier de la productivité de l'IA sur ses données, mais pas au prix d'une violation ou d'un audit échoué. Avec Hawk AI et le serveur MCP, l'IA n'est qu'un autre utilisateur contrôlé de DBHawk – elle ne voit que ce qu'elle est autorisée à voir, et tout ce qu'elle fait est masqué et consigné", a déclaré Manish Shah, PDG de Datasparc.
Le serveur Hawk AI MCP implémente le protocole Model Context Protocol, permettant à tout agent compatible d'interroger les bases de données via les outils contrôlés de DBHawk. Chaque agent utilise un jeton basé sur les rôles, et chaque requête passe par le contrôle d'accès, le masquage et les restrictions de lecture seule. Les actions sont auditées par agent, maintenant l'accès Zero Trust même pour l'automatisation. DBHawk prend en charge plus de 20 bases de données et est conforme SOC 2 Type II.