Deutsche Telekom alerte sur une nouvelle technique de phishing
Deutsche Telekom signale une campagne de phishing sophistiquée qui détourne les systèmes officiels de réinitialisation de compte pour tromper les utilisateurs.
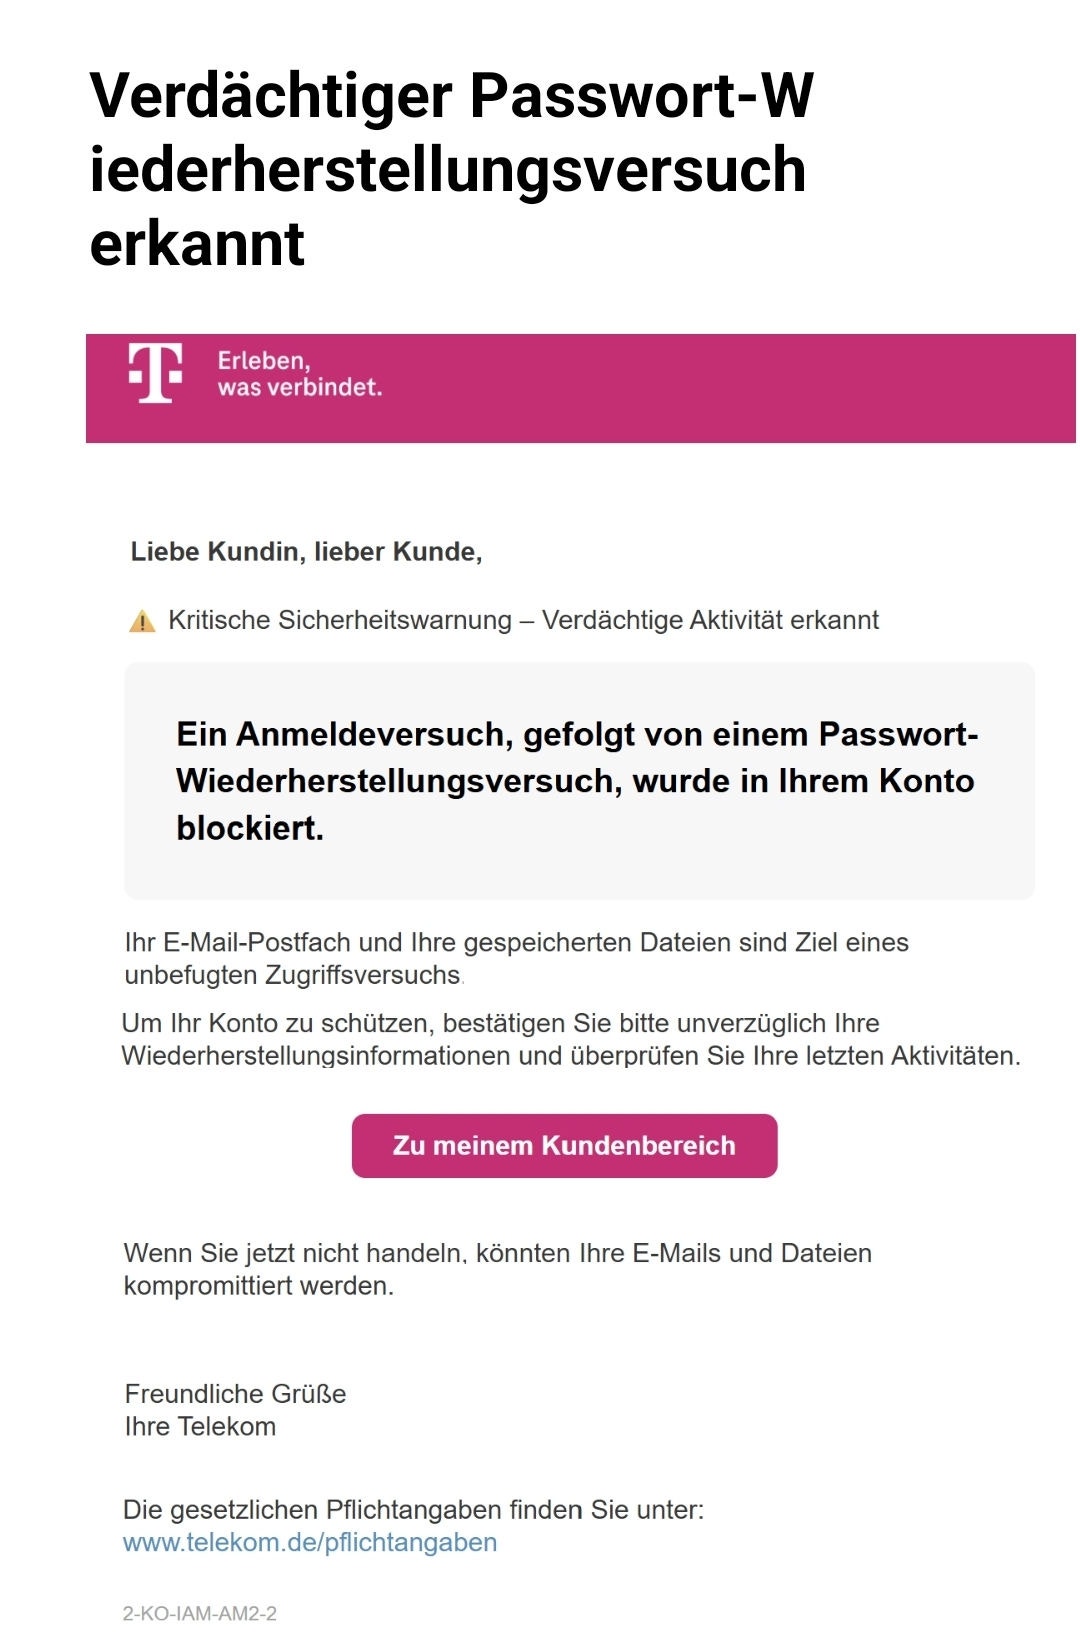
Deutsche Telekom met en garde ses clients contre une campagne de phishing utilisant une méthode en deux étapes pour paraître crédible. Les fraudeurs déclenchent d'abord une demande réelle de réinitialisation de mot de passe via le système, recevant ainsi un code authentique, avant d'envoyer un e-mail frauduleux imitant une alerte de sécurité pour inciter la victime à cliquer sur des liens malveillants.
Les attaquants utilisent des techniques de manipulation d'en-tête pour masquer leur adresse réelle, faisant apparaître les messages comme provenant de l'opérateur. Les variantes récentes de cette attaque vont jusqu'à prétendre que les données de récupération du compte ont été modifiées, utilisant des fragments d'informations réelles des clients pour renforcer le sentiment d'urgence et la crédibilité du faux message.
L'entreprise conseille vivement aux clients de ne pas interagir avec les liens contenus dans ces e-mails. Pour toute gestion de compte, les utilisateurs sont invités à se rendre directement sur le portail client officiel via leur navigateur afin de modifier leurs paramètres de sécurité ou d'activer des options d'authentification renforcée.