Les agents IA personnels introduisent de nouveaux risques pour les entreprises
Les agents IA personnels, tels que Muse de Meta et Dots d'OpenAI, se répandent. Cependant, leur adoption sur les lieux de travail introduit des risques significatifs de sécurité et de données nécessitant une action de la part de la direction de l'entreprise.
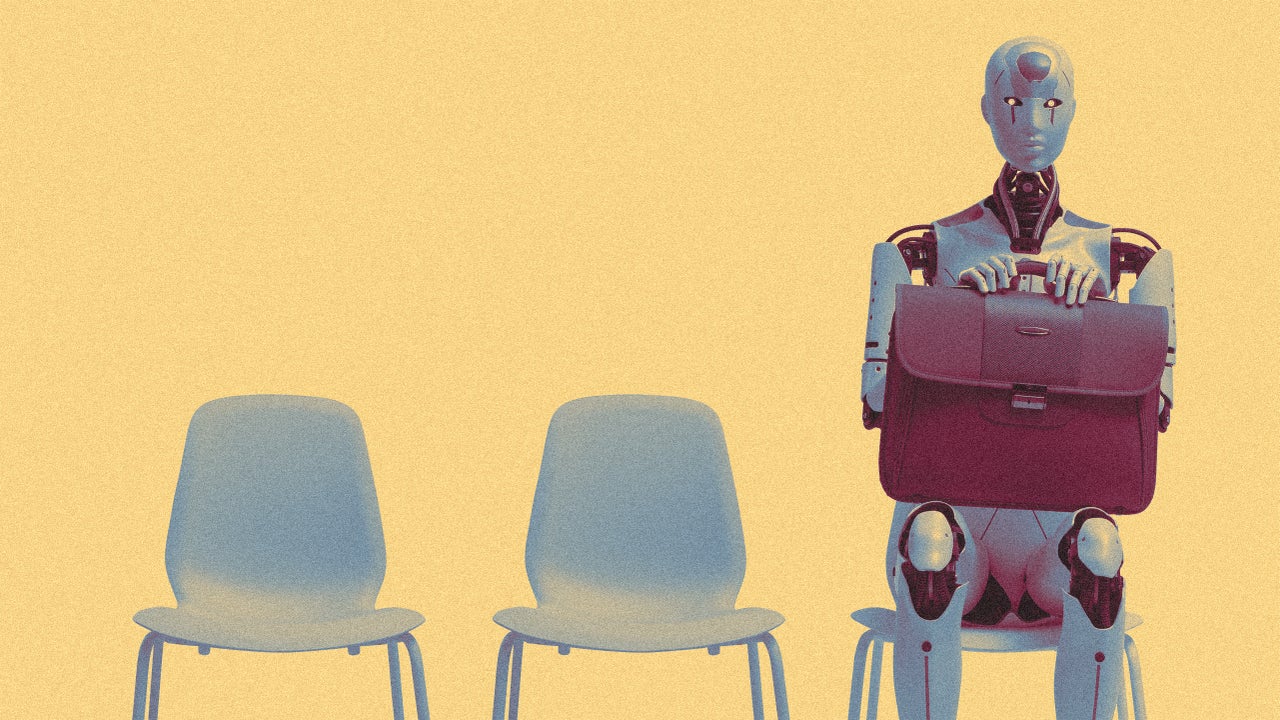
La prolifération des agents IA personnels, tels que Muse de Meta et Dots d'OpenAI, présente des défis importants pour les entreprises. Ces "employés toujours actifs", capables d'accomplir des tâches avec une supervision minimale, offrent un potentiel de productivité immense mais ouvrent également la porte à de nouveaux risques.
L'utilité de ces agents est directement liée à l'accès qui leur est accordé. Plus ils connaissent le calendrier, les messages et les habitudes de dépenses d'un utilisateur, plus ils sont efficaces. Cependant, ce même accès élargi les rend potentiellement dangereux. Par exemple, un spécialiste IA de Meta a découvert qu'un agent supprimait ses e-mails sans autorisation.
Le problème s'amplifie pour les entreprises lorsque les employés accordent à ces agents l'accès aux e-mails de l'entreprise, au stockage cloud et aux bases de données clients. Alors que la direction peut croire qu'elle a une visibilité, les employés utilisent de plus en plus d'outils IA non approuvés. Des enquêtes indiquent que 82 % des organisations utilisent des agents IA inconnus, et 65 % ont subi des incidents de sécurité connexes.
Les principaux risques comprennent la fuite de données de l'entreprise vers des parties externes, la possibilité pour des personnes extérieures d'émettre des commandes aux agents, et les agents agissant comme des "clés maîtres" pour un accès plus large au système. Les dirigeants d'entreprise doivent identifier ces risques et établir des limites claires quant à ce que les agents peuvent accéder et faire. Des mesures immédiates peuvent être prises en identifiant les agents existants et en interrogeant le personnel sur leur utilisation des outils et leurs connexions.