Picus Security lance un outil de test pour la vulnérabilité Zerologon
Picus Security propose une version automatisée d'un outil de test pour aider les administrateurs réseau à identifier les failles liées à CVE-2020-1472.
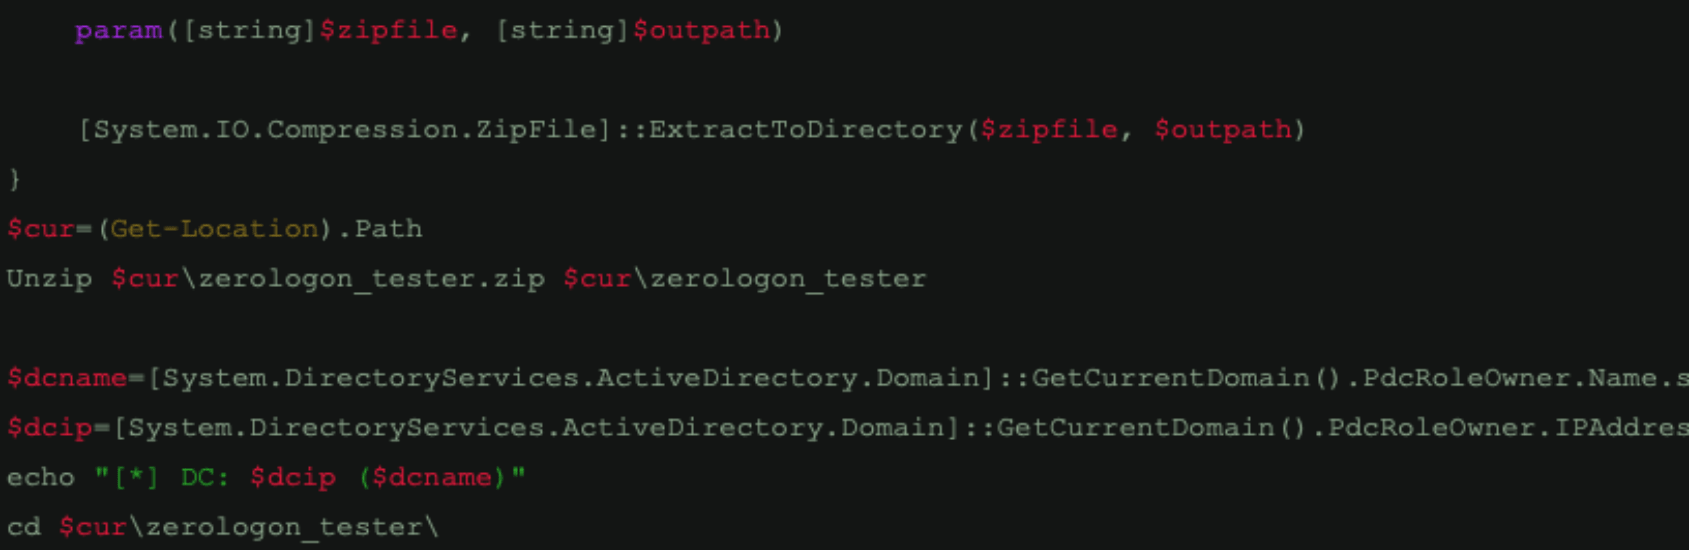
Picus Security a mis à disposition un outil destiné à faciliter le diagnostic de la vulnérabilité CVE-2020-1472, également connue sous le nom de Zerologon. Cette faille critique, située dans le protocole Netlogon, permet à un attaquant d'usurper l'identité d'un contrôleur de domaine et de s'accorder des privilèges d'administrateur.
Bien que Microsoft ait corrigé cette faille il y a plusieurs années, de nombreuses entreprises cherchent des moyens simples de vérifier leur niveau de protection. L'outil fourni par Picus Security simplifie cette tâche en proposant une version exécutable qui ne nécessite aucune installation préalable de Python ou de bibliothèques tierces, rendant le test plus accessible dans des environnements IT restreints.
Le package inclut un script PowerShell capable de détecter automatiquement le contrôleur de domaine principal (PDC) au sein d'un réseau. Cela permet aux équipes de sécurité de vérifier rapidement si leurs serveurs sont toujours exposés à cette menace sans nécessiter de configuration manuelle complexe.
La société insiste sur le fait que l'utilisation de cet outil doit s'inscrire dans une stratégie de défense plus large. Elle recommande vivement aux organisations de maintenir leurs systèmes à jour, d'appliquer les correctifs Microsoft et de segmenter les réseaux pour limiter les risques d'intrusion.