AV-TEST: Många Linux-säkerhetspaket har svag detektering av skadlig kod
AV-TEST har granskat 16 säkerhetspaket för Linux och funnit betydande brister i upptäckten av både Windows- och Linux-skadlig kod.
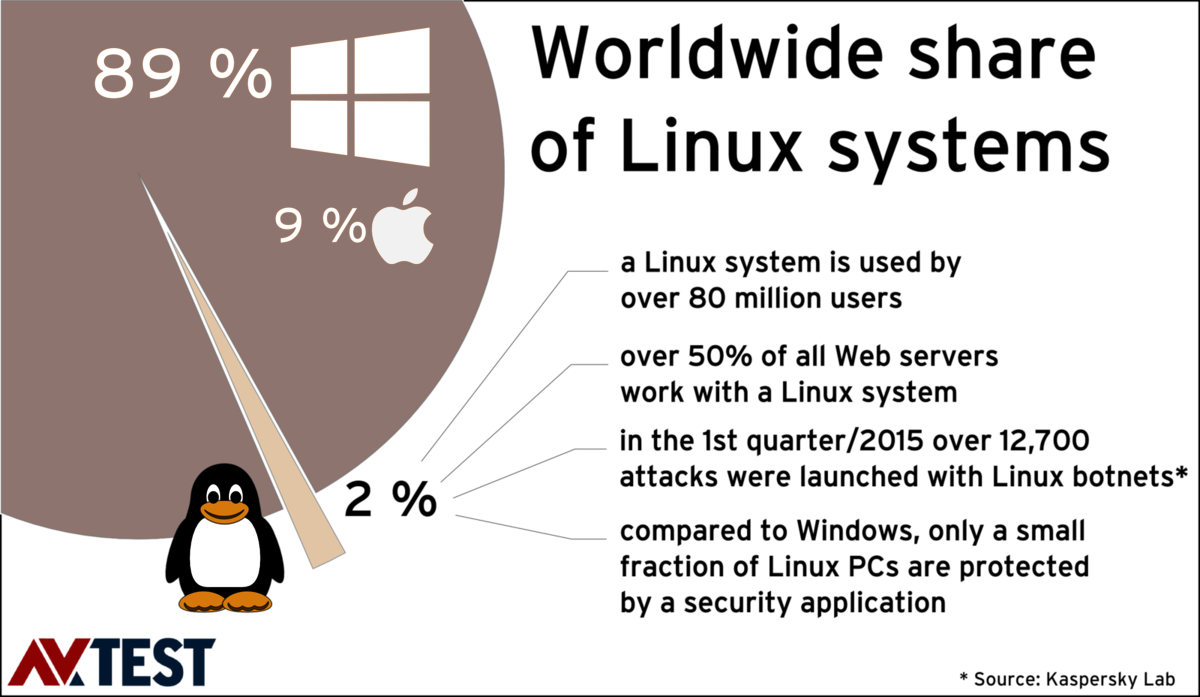
Det tyska testinstitutet AV-TEST har genomfört en omfattande granskning av 16 säkerhetslösningar avsedda för Linux-system. Testet avslöjade oroande brister i detekteringen av skadlig kod, vilket belyser behovet av robustare säkerhetsåtgärder för Linux-servrar och arbetsstationer.
Undersökningen fokuserade på hur effektiva dessa produkter var på att identifiera skadlig kod riktad mot både Windows och Linux. Många Linux-maskiner är kopplade till Windows-datorer i nätverk, och med tanke på att cirka hälften av alla webbservrar kör Linux, utgör de en attraktiv måltavla för angripare som vill använda dem som en språngbräda för attacker mot Windows-miljöer.
Resultaten visade att flera av de testade produkterna endast upptäckte cirka 85 % av Windows-malware, och upp till 75 % av den rent Linux-specifika skadliga koden förblev helt oupptäckt. Prestandan var särskilt svag för McAfee och Comodo när det gäller att upptäcka Windows-malware. Dr. Web, F-Prot och ClamAV presterade också anmärkningsvärt dåligt.
När det gäller detektering av Linux-specifik skadlig kod var situationen ännu mer utmanande. Endast Kaspersky Endpoint Version uppnådde en fullständig detekteringsgrad på 100 %. ESET NOD32 Antivirus for Linux Desktop, Kaspersky Antivirus for Linux File Server och Sophos for Linux nämndes som de bäst presterande, men även där fanns brister.
AV-TEST betonar att även om Linux traditionellt ansetts vara säkert, ökar risken på grund av den ökande mängden riktad skadlig kod och användarfel, såsom installation av programvara från opålitliga källor. Rapporten indikerar att både företag och privatpersoner bör omvärdera och stärka säkerheten i sina Linux-miljöer.