Deutsche Telekom varnar för ny våg av e-postbedrägerier
Deutsche Telekom har identifierat en sofistikerad nätfiskemetod där bedragare kombinerar äkta systemmeddelanden med falska varningar för att komma åt kontouppgifter.
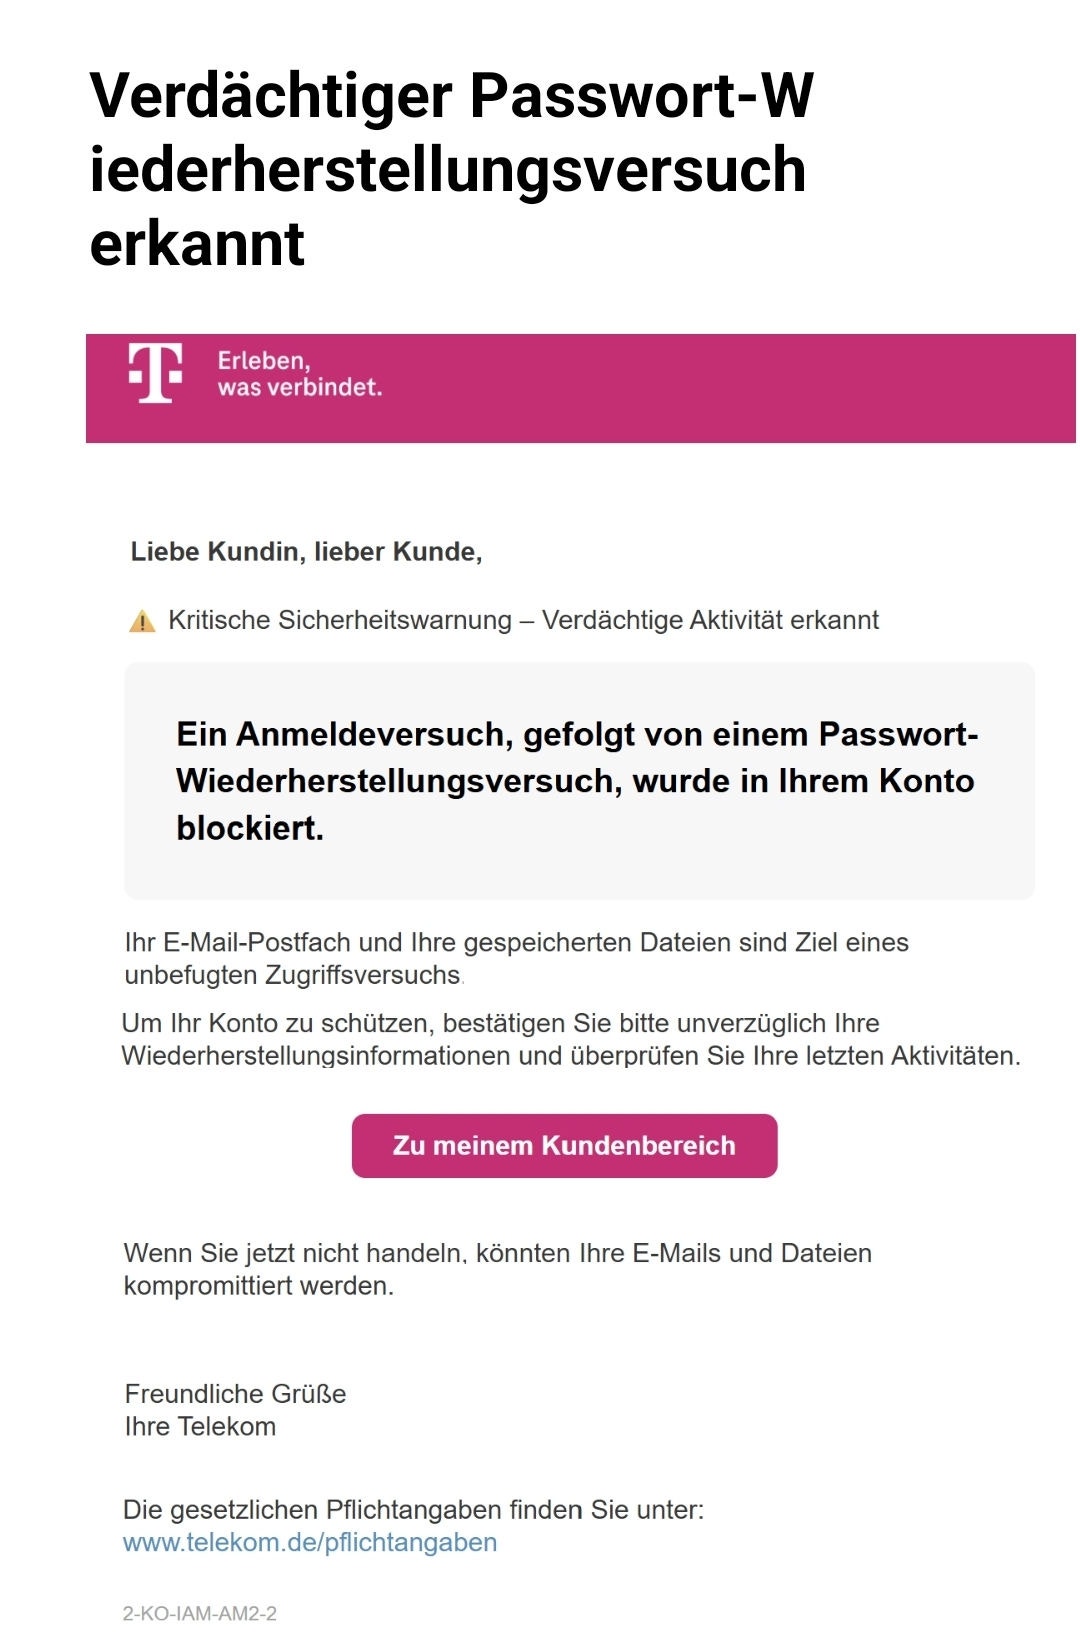
Deutsche Telekom varnar nu sina kunder för en ny typ av nätfiskeattack som utnyttjar företagets egna säkerhetssystem för att framstå som legitima. Metoden involverar två steg: först utlöser förövarna en äkta begäran om lösenordsåterställning, och därefter skickar de ett falskt uppföljningsmeddelande som ser ut att vara en säkerhetsvarning.
Bedragarna använder avancerade tekniker för att maskera avsändaradressen, vilket gör det svårt för användare att identifiera avsändaren som falsk. Genom att inkludera fragment av användarens verkliga kontaktuppgifter skapar de en falsk känsla av brådska och legitimitet. Målet är att lura användaren att klicka på länkar som leder till kopierade webbplatser i syfte att stjäla inloggningsuppgifter.
Företaget betonar att kunder inte ska interagera med misstänkta länkar eller knappar i sådana meddelanden. För användare som är osäkra på kontots säkerhet rekommenderas det att man besöker den officiella kundportalen direkt via webbläsaren för att ändra lösenord eller aktivera ytterligare säkerhetsfunktioner.