Flashpoint erhåller patent för riskmodell mot ransomware
Säkerhetsföretaget Flashpoint har erhållit ett amerikanskt patent för sin modell som utvärderar risken för att nya sårbarheter utnyttjas i ransomware-attacker.
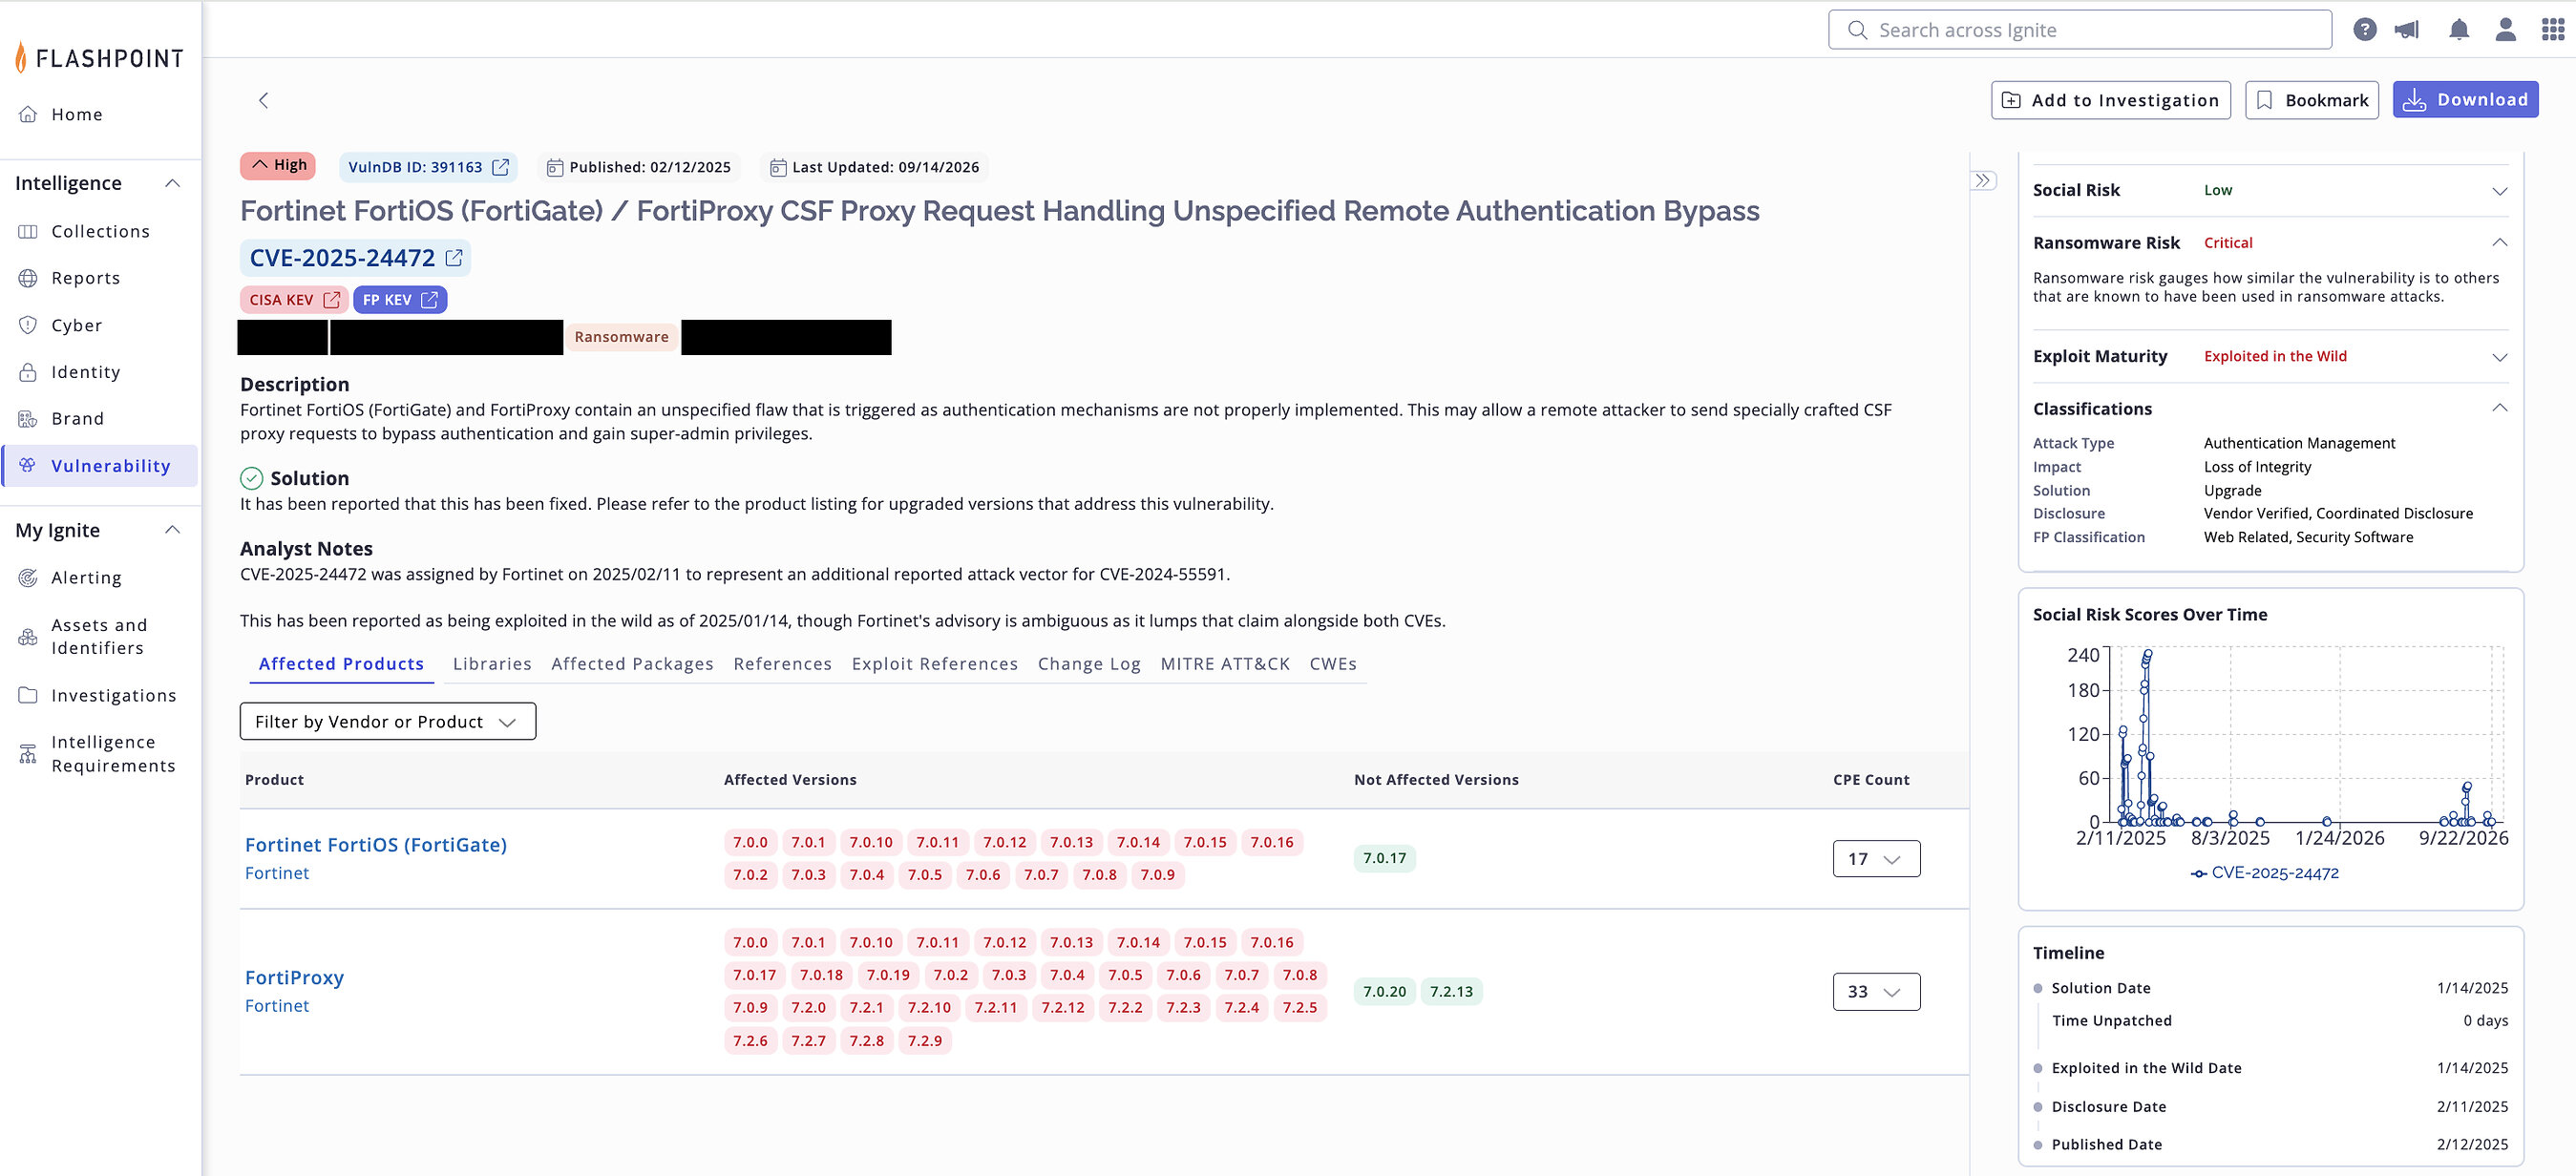
Säkerhetsföretaget Flashpoint har erhållit amerikanskt patent nummer 12,705,360 för sin metodik bakom en riskmodell för ransomware. Patentet, som beviljades i augusti 2026, täcker en process som bedömer hur lika nyupptäckta sårbarheter är med sådana som tidigare använts i ransomware-attacker. Detta hjälper säkerhetsteam att prioritera åtgärder så snart en ny sårbarhet upptäcks.
Traditionella system för sårbarhetsbedömning, som CVSS, fokuserar på allvarlighetsgraden av en sårbarhet men inte på sannolikheten att den faktiskt kommer att utnyttjas av angripare. Detta gap är särskilt kostsamt när det gäller ransomware, vars attacker ökade med 45% under första halvåret 2026. Flashpoints modell ger säkerhetsteam en ransomware-specifik signal som de kan agera på omedelbart.
Modellen analyserar över 60 tekniska kännetecken för varje sårbarhet, såsom om den kan utnyttjas på distans utan autentisering och om den påverkar kritiska system. Den jämför dessa profiler med kända kluster av sårbarheter som använts i verkliga ransomware-attacker. Baserat på likheten med dessa mönster tilldelas varje ny sårbarhet en riskbedömning – låg, medium, hög eller kritisk.
Flashpoint menar att modellen gör det möjligt för organisationer att mer effektivt prioritera säkerhetsuppdateringar. En sårbarhet som kanske har en låg traditionell allvarlighetsgrad kan enligt Flashpoints modell identifieras som en hög risk för ransomware-utnyttjande. Detta bidrar till att organisationer inte överraskas av den komplexa och ständigt föränderliga hotbilden. Modellen har varit en del av Flashpoint Vulnerability Intelligence sedan 2022.