Picus Security lanserar automatiserat testverktyg för Zerologon-sårbarheten
Picus Security har släppt ett verktyg som hjälper nätverksadministratörer att testa system mot sårbarheten CVE-2020-1472.
Picus Security har presenterat ett nytt verktyg som ska underlätta arbetet med att identifiera sårbarheten CVE-2020-1472, mer känd som Zerologon, i företagsnätverk. Sårbarheten, som återfinns i Netlogon-protokollet, tillåter en angripare att kringgå autentisering och ta kontroll över domänkontrollanter.
Trots att säkerhetsuppdateringar för sårbarheten har funnits tillgängliga sedan 2020, har Picus Security tagit fram en förpackad körbar fil för att förenkla testprocessen. Eftersom verktyget inte kräver att administratörer installerar Python eller ytterligare bibliotek på målmaskinerna, blir det enklare att genomföra säkerhetskontroller i miljöer med strikta begränsningar.
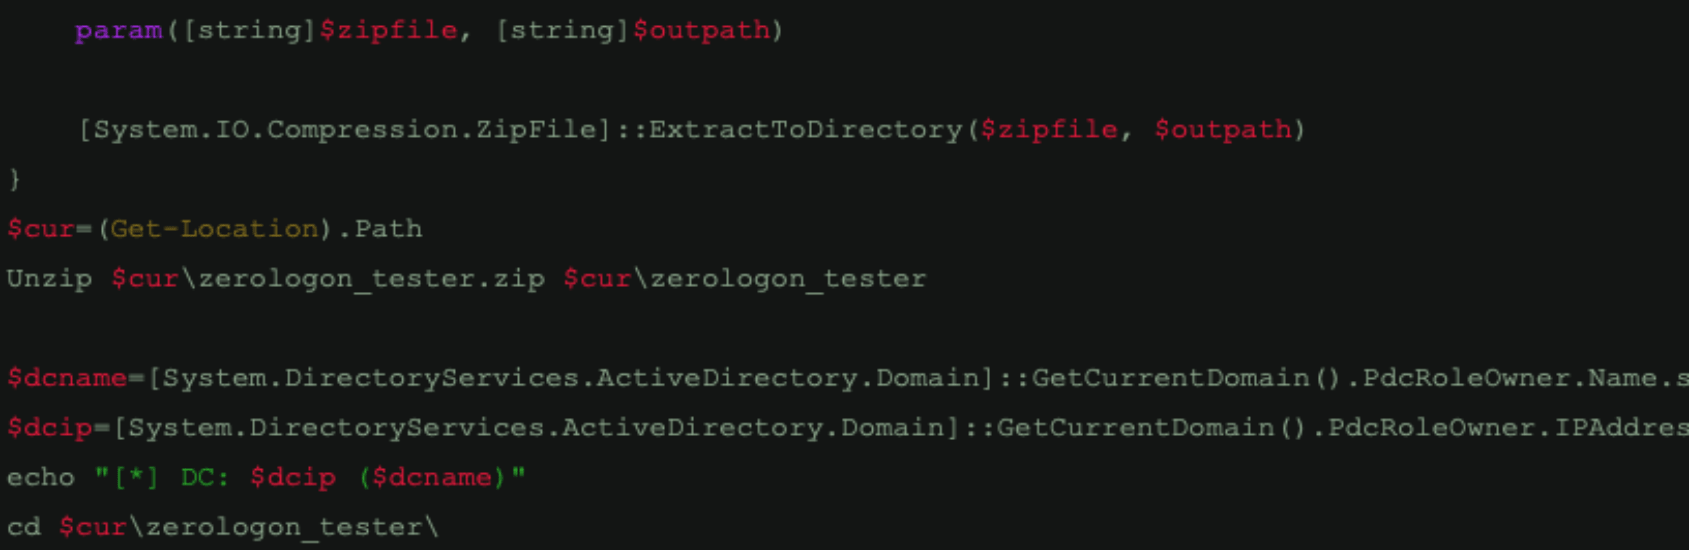
Verktyget inkluderar ett PowerShell-skript som automatiskt lokaliserar den primära domänkontrollanten (PDC) och kör de nödvändiga testerna. Detta automatiserar identifieringsfasen och ger snabb återkoppling på om servrarna är korrekt konfigurerade och uppdaterade.
Företaget understryker att verktyget bör användas som en del av en omfattande säkerhetsstrategi. Den viktigaste åtgärden förblir att säkerställa att alla domänkontrollanter är fullt uppdaterade med Microsofts säkerhetspatchar samt att nätverk segmenteras för att förhindra spridning av eventuella angrepp.